
Negli ultimi anni, il panorama dei ransomware ha subito un’evoluzione significativa. In passato, una richiesta di riscatto da 70 milioni di dollari era considerata straordinaria. Oggi, invece, le richieste sono salite a uno stupefacente 240 milioni di dollari, come dimostrato a fine 2021 dalla trattativa audace del gruppo ransomware Hive con MediaMarkt, il principale rivenditore tedesco di elettronica di consumo in Europa.
Anche se queste cifre astronomiche sono allarmanti, è fondamentale capire che l’importo del riscatto è solo una frazione del costo totale associato a un attacco ransomware. Il settore delle medie imprese, spesso oscurato dalle richieste multimilionarie che fanno notizia, è particolarmente vulnerabile. Qui, i riscatti attorno al milione di dollari sono all’ordine del giorno, e le organizzazioni colpite spesso non dispongono dell’infrastruttura solida necessaria per un recupero rapido. Anche i costi articolati associati agli attacchi informatici vanno presi in considerazione.
Il primo costo di un attacco ransomware: il pagamento del riscatto
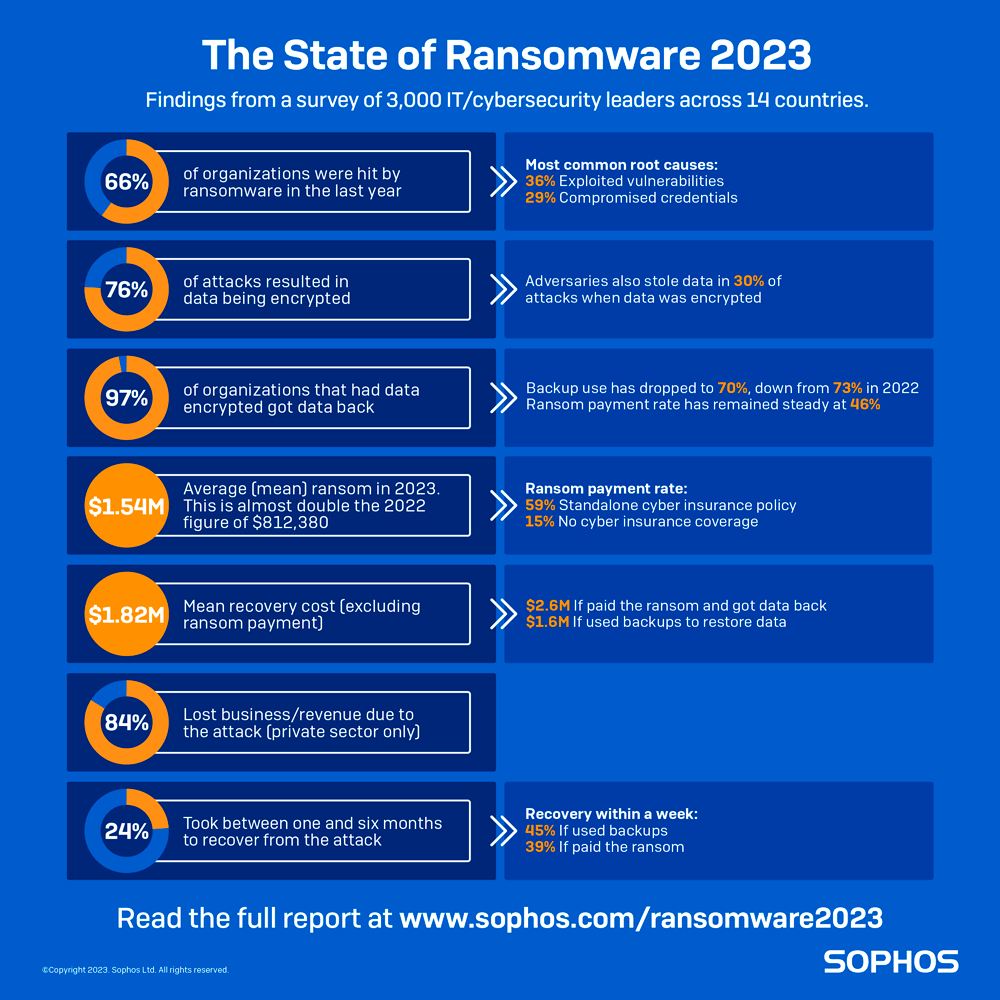
Secondo il report Sophos State of Ransomware 2023, che ha intervistato 3.000 responsabili IT in 14 paesi, il pagamento medio del riscatto ha raggiunto 1,54 milioni di dollari. Questa cifra è quasi il doppio della media 2022 di 812.380 dollari e dieci volte superiore alla media 2020 di 170.404 dollari. Un altro studio di Coveware, rinomata società di consulenza in sicurezza, ha rilevato che il pagamento medio del riscatto nel secondo trimestre 2023 è stato di 740.144 dollari, segnando anch’esso un forte aumento rispetto ai trimestri precedenti. Queste cifre crescenti sottolineano il peso finanziario sempre maggiore degli attacchi ransomware. È tuttavia fortemente sconsigliato pagare il riscatto richiesto.
Oltre il riscatto: i costi nascosti di un attacco ransomware
Il tempo di inattività dell’azienda
Uno degli impatti più immediati e tangibili di un attacco ransomware è il tempo di inattività. Quando i sistemi vengono compromessi, le operazioni si fermano, causando perdite di fatturato considerevoli. Anche la produttività ne risente, poiché i dipendenti non possono accedere alle risorse essenziali, con conseguenti ritardi nelle scadenze e interruzioni nei flussi di lavoro. I dati di Coveware rivelano che il tempo medio di inattività nel secondo trimestre 2022 era di 24 giorni, un dato di per sé allarmante. Inoltre, Sophos ha scoperto che più della metà delle organizzazioni intervistate ha impiegato oltre un mese per riprendersi dall’attacco.
La perdita di ore di lavoro dovuta all’interruzione dell’attività
Dopo un attacco, le organizzazioni spesso reindirizzano una parte significativa delle proprie risorse verso il recupero. Il team IT lavora senza sosta per ripristinare i sistemi, mentre i reparti marketing e comunicazione gestiscono le comunicazioni di crisi. Le aziende senza servizi IT dedicati sono spesso costrette a rivolgersi a fornitori specializzati per recuperare i propri dati. Allo stesso tempo, il reparto finanziario potrebbe intraprendere trattative con gli attaccanti, e il team delle risorse umane risponde alle preoccupazioni dei dipendenti. Le ore complessive dedicate al recupero sono considerevoli e non vanno sottovalutate.
L’investimento necessario in una migliore cybersicurezza
Dopo un attacco ransomware, è comune per le aziende destinare più fondi al rafforzamento delle proprie difese di cybersicurezza. Man mano che le minacce informatiche continuano a evolversi, anche le compagnie di assicurazione inaspriscono i propri requisiti di copertura, spingendo le aziende ad aggiornare i loro sistemi.
La minaccia degli attacchi ripetuti
Sopravvivere a un attacco ransomware non garantisce l’immunità da minacce future. Anzi, pagare un riscatto può involontariamente segnalare un’organizzazione come un bersaglio facile per i cybercriminali. Le vulnerabilità che restano irrisolte possono essere sfruttate da altri attaccanti, portando a incidenti ripetuti.
I premi assicurativi in aumento
La frequenza e la gravità crescenti degli attacchi ransomware hanno spinto le compagnie di assicurazione a ricalibrare i propri modelli di valutazione del rischio. Di conseguenza, molte aziende si trovano ora ad affrontare premi assicurativi più elevati.
Le implicazioni legali e le sanzioni amministrative
Gli attacchi ransomware che colpiscono i consumatori o i clienti possono comportare conseguenze legali. Aziende come UKG, Target e Home Depot hanno tutte pagato milioni in seguito a violazioni di dati personali. Anche quando le pratiche di sicurezza di un’azienda sono solide, spesso risulta più conveniente risarcire i danni subiti dalle persone piuttosto che affrontare una lunga battaglia legale.
La perdita di reputazione e di affari futuri
Gli attacchi ransomware che fanno notizia e attirano l’attenzione del pubblico possono danneggiare gravemente la reputazione di un’azienda, causando una perdita di fiducia tra clienti e parti interessate. Ricostruire questa fiducia è un processo lungo e faticoso, che richiede comunicazione trasparente, miglioramenti di sicurezza proattivi e un impegno costante. Alla fine, l’impatto della perdita di reputazione va oltre le perdite finanziarie, perché può compromettere seriamente la sostenibilità a lungo termine di un’organizzazione e la sua competitività sul mercato.
L’importanza di recuperare i propri dati e di avere una difesa proattiva contro i ransomware
Il settore del ransomware non mostra segni di rallentamento, e i costi associati al recupero possono essere paralizzanti per le aziende non preparate. Riconoscere il potenziale peso finanziario di un attacco ransomware sottolinea l’importanza di investire in protocolli di sicurezza solidi e in piani di recupero in caso di disastro.